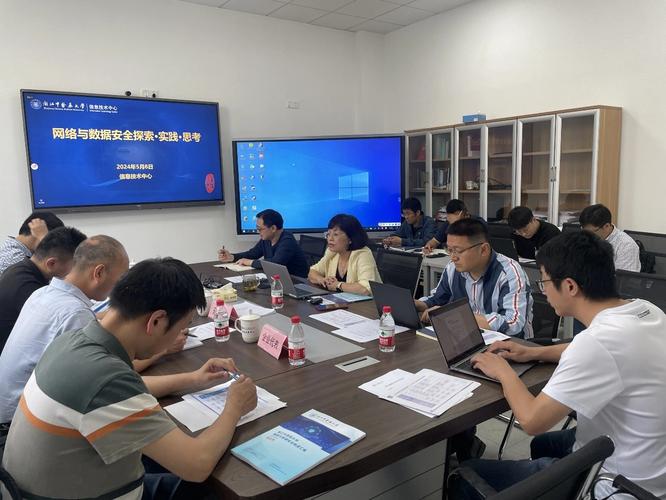
在当前数字化浪潮席卷全球的背景下,网络和数据安全已成为关乎组织生存与发展的生命线。信息技术中心组织召开的网络和数据安全交流会,汇聚了众多从事数据信息技术一线的专家与从业者,共同探讨新形势下的安全挑战与应对策略。这场交流会不仅是一次技术研讨,更是一次对行业痛点的深度问诊和对未来路径的集体谋划。
会议伊始,信息技术中心负责人指出,随着云计算、大数据、人工智能等技术的广泛应用,数据资产的价值呈指数级增长,但随之而来的安全风险也日益复杂化、隐蔽化。从勒索软件攻击的频繁升级,到供应链安全漏洞的连环爆发,再到内部数据泄露的防不胜防,传统的边界防御体系正面临前所未有的冲击。与会专家一致认为,网络和数据安全需要从被动响应转向主动免疫,构建覆盖数据全生命周期的防护体系。
在技术分享环节,来自从事数据信息技术一线的工程师们展示了多项实战成果。例如,基于零信任架构的动态访问控制方案,通过持续身份验证和最小权限原则,有效降低了横向移动风险;隐私计算技术(如联邦学习、安全多方计算)在保障数据“可用不可见”的前提下,实现了跨机构的数据价值挖掘,为破解数据孤岛与隐私保护的两难困境提供了新思路。AI驱动的异常行为检测系统能够从海量日志中精准识别潜在威胁,将响应时间从小时级压缩至分钟级。这些技术突破表明,安全防御正在从“砌墙”走向“布网”,从静态规则走向动态智能。
技术并非万能。交流会上,多位从业者坦言,最大的安全隐患往往不在系统本身,而在于人的意识与流程的疏漏。钓鱼邮件、弱口令、违规外联等低级错误仍是造成重大安全事件的主要原因。对此,会议形成了共识:必须建立“技术+管理+运营”的三维防护体系。一方面,通过常态化红蓝对抗和攻防演练,持续检验并优化安全策略;另一方面,加强全员安全意识培训,将安全责任落实到每一个岗位、每一道操作流程。针对数据分类分级、跨境流动、第三方合作等合规痛点,需要制定清晰的制度和审计机制,确保安全措施既不过度束缚业务创新,又不留有致命短板。
值得关注的是,本次交流会还特别设置了案例复盘环节。某大型机构分享了其遭受定向勒索攻击后的应急处置全过程:从隔离受感染节点、启动备用系统,到溯源攻击路径、修复漏洞并加固防线,仅用72小时便恢复了核心业务。这一案例生动说明,完善的灾难恢复预案和常态化备份容灾能力,是抵御未知风险的终极底线。而另一家从事数据信息技术的初创企业则介绍了如何通过DevSecOps将安全左移,把安全测试嵌入开发早期,从而将漏洞修复成本降低80%以上。
与会代表普遍认为,网络和数据安全将呈现三大趋势:一是安全能力服务化,中小机构可通过订阅式安全运营中心(SOC)获得专业防护;二是法规驱动标准化,随着《数据安全法》《个人信息保护法》等深入实施,合规将成为安全建设的刚需引擎;三是攻防对抗智能化,生成式AI既可能被用于制造更逼真的钓鱼内容,也可赋能防御方实现自动化威胁狩猎。因此,从事数据信息技术的工作者必须保持终身学习,拥抱“AI对抗AI”的新安全范式。
交流会尾声,信息技术中心发起倡议:建立跨机构的安全情报共享联盟,定期举办技术沙龙和应急演练,共同提升行业整体韧性。在数字化的深水区,没有谁能独善其身。唯有开放协作、技管并重,才能筑牢数字防线,让数据要素在安全可信的环境中释放最大价值。这场交流会所激发的思考与行动,正在为网络和数据安全的未来写下扎实的注脚。